MİT’ten Sendika Yazılımına Sızma Operasyonu: 5 Gözaltı
Türkiye’de kamu personel alımları ve memur sendikaları, her zaman geniş bir kitlenin ilgi odağı olmuştur. Ancak bu kez gündem, sendikalara yönelik bir yazılım üzerinden gerçekleştirilen ciddi bir veri ihlali iddiası. Milli İstihbarat Teşkilatı (MİT) tarafından yürütülen istihbari çalışmalar sonucunda, sendika üyesi olmayan milyonlarca kişinin kişisel verilerine erişim sağladığı belirlenen bir yazılıma yönelik önemli bir operasyon düzenlendi. Bu olay, siber güvenlik ve kişisel verilerin korunması konularının ne denli kritik olduğunu bir kez daha gözler önüne serdi.
MİT Koordinasyonunda Ortak Operasyon
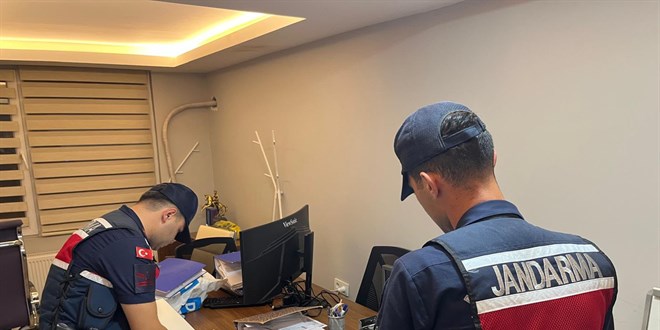
MİT’in titiz istihbarat çalışmaları neticesinde, Ankara merkezli “Aydo Yazılım” firması tarafından geliştirilen bazı sendika yazılımlarında, sendika üyeliği bulunmayan kişilerin bilgilerine erişim imkanı sunan özel bir sorgu arayüzünün varlığı tespit edildi. Bu durum üzerine, MİT koordinasyonunda Siber Güvenlik Başkanlığı ve Jandarma Genel Komutanlığı ekipleri ortak bir çalışma başlattı. Operasyon kapsamında, yazılım şirketinin sahibi ve çalışanlarının da aralarında bulunduğu 5 şüpheli gözaltına alındı. Şüphelilerin Ankara’daki ev ve iş yerlerinde yapılan aramalarda çok sayıda bilgisayar, cep telefonu ve çeşitli dijital materyale el konularak detaylı incelemeye alındı.
Sızdırılan Verilerin Kapsamı ve Kullanımı
Yapılan ilk incelemelerde, söz konusu sistem üzerinden geçmiş yıllarda internet ortamına sızdırılan çeşitli veri setlerinin sorgulanabildiği ortaya çıktı. En çarpıcı tespitlerden biri ise, T.C. kimlik numarası üzerinden yapılan sorgulamalarla kişilerin kimlik ve nüfus bilgilerine kolayca ulaşılabildiğinin belirlenmesi oldu. Sistemin arka planındaki veri tabanlarında ise çok daha kapsamlı kişisel verilerin yer aldığı tespit edildi. Bu sorgu sisteminin, sendikalara yeni üye kazandırma süreçlerinde üyelik bilgilerinin tamamlanması amacıyla kullanıldığı belirlendi. Ancak sistemde 18 yaşından küçük kişilere ait kayıtların da bulunması, incelemelerin daha da derinleştirilmesine yol açtı.
“NVİ” İbaresi ve Verilerin Kaynağı
Sunucular üzerinde gerçekleştirilen teknik incelemelerde, kişisel bilgilerin tutulduğu sistem kayıtlarında “NVİ” ibaresinin sistematik bir şekilde kullanıldığı dikkat çekti. Bu kullanımın, verilerin Nüfus ve Vatandaşlık İşleri (NVİ) kaynaklı olduğu izlenimini oluşturduğu değerlendirildi. Ancak yapılan detaylı teknik analizler sonucunda, söz konusu verilerin doğrudan Nüfus ve Vatandaşlık İşleri sistemlerinden temin edilmediği kesin olarak belirlendi. Bu durum, veri güvenliği ve kişisel verilerin korunması açısından olayın farklı boyutlarını işaret ediyor.
Bu operasyon, kamu personelinin ve tüm vatandaşların kişisel verilerinin korunmasının ne kadar hayati olduğunu bir kez daha göstermiştir. Siber güvenlik tehditleri ve veri ihlalleri, modern dünyada her kurum ve birey için ciddi riskler taşımaktadır. Olayla ilgili soruşturmanın derinleşerek devam etmesi beklenirken, kişisel verilerin güvenliği konusunda atılacak adımlar ve alınacak önlemler büyük önem taşımaktadır.